
Veilige software en websites: wat wij doen en wat u zelf kunt controleren
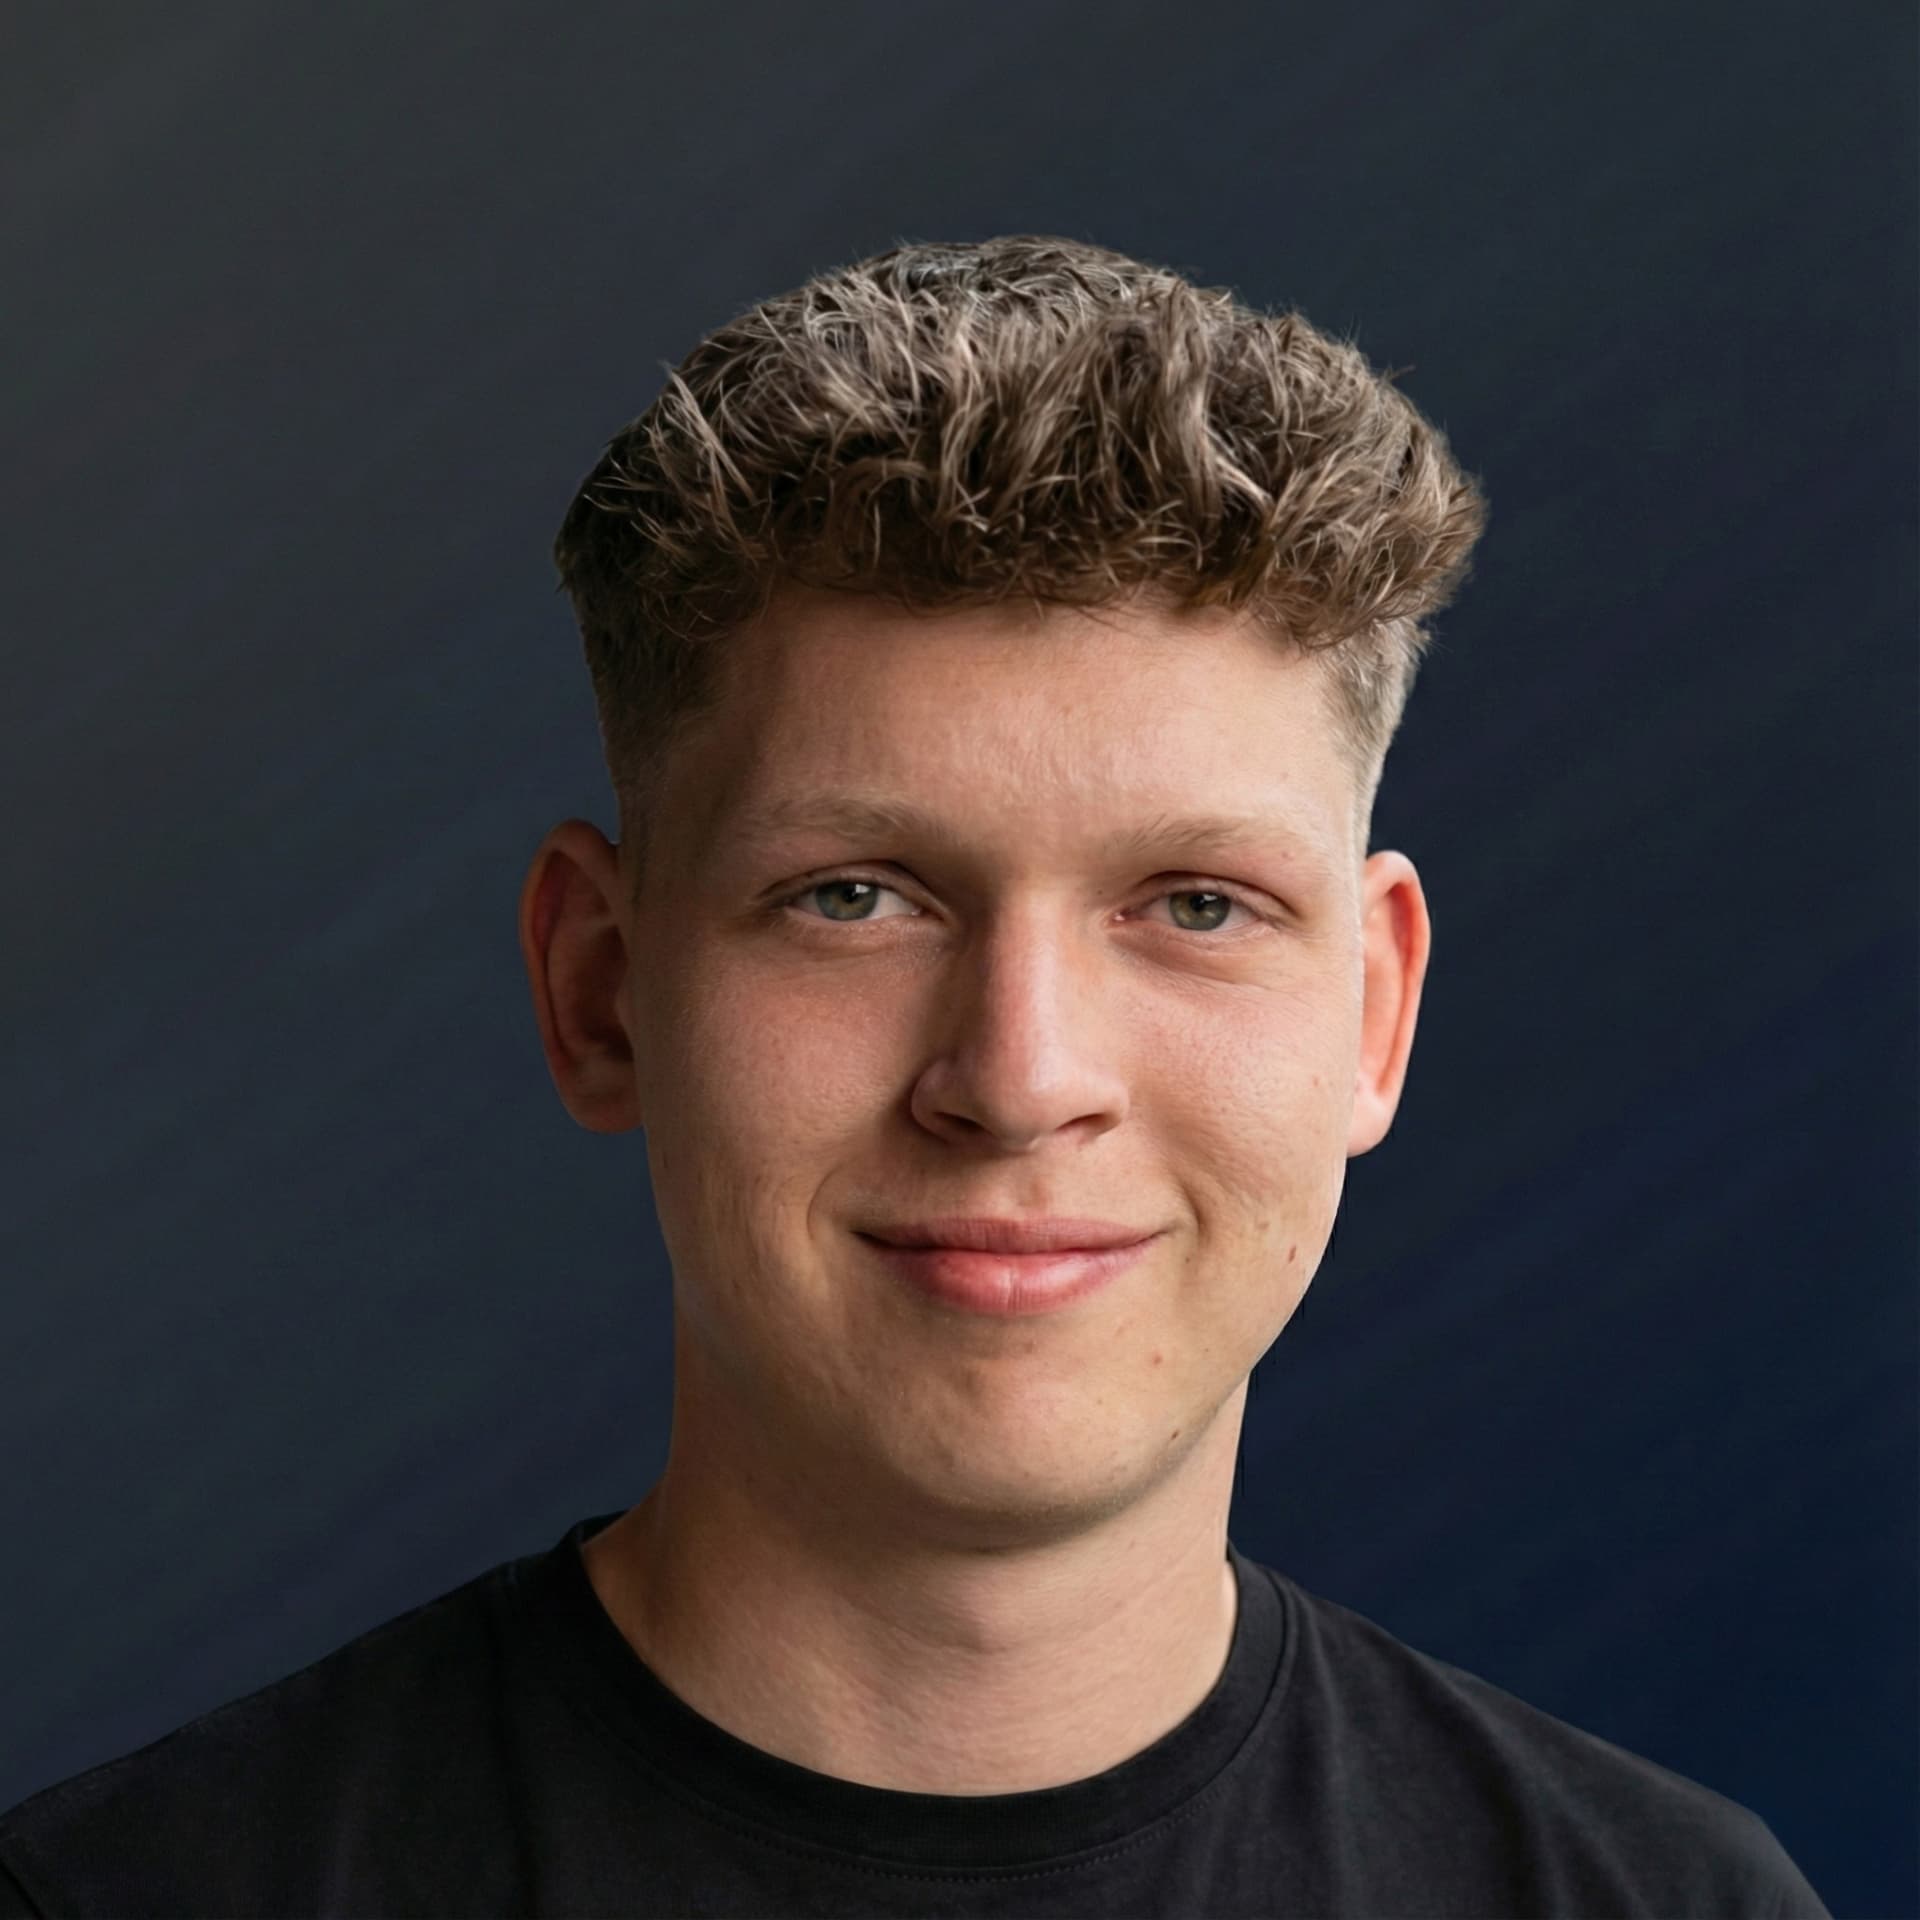
Door Ryan Koning, oprichter van Fast Software. Laatst bijgewerkt: 27 oktober 2026.
U laat software of een website bouwen, dus u mag vragen hoe veilig die is. Op deze pagina leest u wat wij bij onze eigen website hebben gecontroleerd en aangepast, wat u zelf bij elke leverancier kunt nagaan (ook bij ons) en wat nog niet af is. Wij beloven geen onkwetsbare software, want die bestaat niet. Wij beschrijven wat er is gedaan, zodat u het kunt toetsen.
Ryan KoningLaatst bijgewerkt
 Ryan Koning
In het kort
- Op 26 oktober 2026 is de code van onze eigen website doorgelicht: onderdelen, instellingen en automatische werkstromen.
- Dat leidde tot concrete aanpassingen, die u hieronder vindt. Er staan ook punten op de lijst die nog open zijn.
- Het was geen penetratietest. Er is geen aanval of scan op de live website uitgevoerd.
- Verderop vindt u een checklist waarmee u zelf, met bronnen van het NCSC en Internet.nl, elke website of leverancier kunt toetsen.
Waarom veiligheid een standaard moet zijn
Software bestaat uit onderdelen van anderen, en in elk onderdeel kan een fout zitten die jarenlang onopgemerkt blijft. De recente PHP-lekken laten dat zien. Volgens het beveiligingsbedrijf Wiz zat de fout al meer dan tien jaar in PHP, en maakten AI-modellen het haalbaar om er een werkende aanval van te maken (Wiz Research). Wat dat voor uw website betekent en wat u nu kunt doen, leest u in onze blog PHP-lek php2shell: wat betekent het voor uw website?.
De les is niet dat u moet schrikken. De les is dat veiligheid een routine is: weten wat er draait, onderdelen bijwerken, controleren en een route hebben om problemen te melden. Dat vragen ook het NCSC en Internet.nl in hun adviezen. Hieronder staat wat wij op die punten doen.
Waaraan wij onze eigen website toetsen
Wij noemen het geen "hoge standaard" op gevoel, maar toetsen onze eigen website aan deze punten:
Wat wij concreet doen (bij onze eigen website)
De maatregelen hieronder komen uit de audit van 26 oktober 2026 en de wijziging die daaruit volgde. Ze gelden voor de website fastsoftware.nl. Over de software van klanten doen wij op deze pagina geen uitspraken.
Onderdelen gecontroleerd en bijgewerkt. Wij controleren de gebruikte onderdelen op bekende kwetsbaarheden. Na de audit is een onderdeel dat afbeeldingen verwerkt bijgewerkt. Na die update meldt de controle geen kritieke punten meer. Een klein aantal andere onderdelen is ook bijgewerkt. Er staan nog meldingen open van een lagere ernst dan kritiek. Een deel daarvan zit in onderdelen die alleen bij het bouwen en controleren van de code worden gebruikt en niet in de website die bezoekers zien.
Wekelijkse updatevoorstellen. Sinds de audit staat er een automatische controle aan die elke week voorstelt welke onderdelen een nieuwe versie hebben. Grote versiesprongen laten wij buiten die automatische voorstellen, omdat die eerst handmatig getest moeten worden.
Beveiligingsinstellingen van de website. De website stuurt onder meer deze instellingen mee:
Formulieren. De formulieren op onze website (contact, nieuwsbrief, keuzehulp) hebben een verborgen veld tegen bots, een bot-controle en een limiet per bezoeker. De ingevulde gegevens worden gecontroleerd op lengte en vorm, zodat niemand via een formulier extra regels in een e-mail kan injecteren, en de tekst in de e-mail wordt veilig weergegeven. Een foutpagina toont een vaste tekst en geen technische details.
Geen wachtwoorden of sleutels in de code. De audit doorzocht de huidige code en de volledige geschiedenis op bekende patronen voor sleutels en wachtwoorden en vond niets. Dat bewijst niet dat nergens iets staat, maar het is gecontroleerd op een lijst gangbare soorten.
Een route om te melden. Wij hebben een meldpunt volgens de gangbare standaard voor beveiligingsmeldingen (security.txt), met e-mailadres en telefoonnummer. Een kwetsbaarheid in onze website of in een onderdeel dat wij gebruiken kunt u daar melden.
Gecontroleerd voordat het live ging. Voor de wijziging na de audit draaiden geautomatiseerde tests (alle geslaagd), een volledige build en een controle van de gestructureerde gegevens van de pagina's (zonder problemen). De nieuwe beveiligingsinstellingen zijn lokaal gemeten.
Wat deze audit niet is
Het is geen penetratietest en geen aanval op de live website. Er is naar de code, de onderdelen en de werkstromen gekeken.
Het is een momentopname van 26 oktober 2026. Daarna is er weer gewijzigd.
Het gaat over onze eigen website, niet over de software van klanten.
Wat nog niet af is
Eerlijk is eerlijk: de audit leverde ook punten op die nog open staan.
Een planning staat hier niet bij omdat wij die niet willen beloven.
Wat u zelf kunt controleren
U hoeft geen techneut te zijn om de basis te toetsen. Deze checklist werkt voor elke website en elke leverancier, ook voor ons.
Vragen die u aan elke leverancier kunt stellen: Wat is er gecontroleerd en wat valt buiten de controle? Hoe meld ik een kwetsbaarheid? Welke punten staan nog open? Een leverancier die daar concreet op antwoordt, is verder dan een leverancier die zegt dat alles veilig is.
Een voorbeeld van een lek in een onderdeel
Een recent voorbeeld van een onderdeel waar een ernstig lek in zat is PHP. Dat staat in onze blog PHP-lek php2shell. Onze eigen website draait niet op PHP.
Veelgestelde vragen
Wilt u software of een website die u kunt toetsen?
Vertel ons wat u nodig heeft, dan bespreken we welke controles bij uw project passen.
Fast Software in Volendam, actief in heel Noord-Holland
Werkt u met een partij die lokaal bereikbaar moet zijn én technisch sterk moet leveren, dan wilt u heldere contactgegevens en een echte vestiging. Fast Software werkt vanuit Volendam aan maatwerk software en AI automatisering voor bedrijven in heel Noord-Holland.
Meer lezen over hoe wij bouwen: maatwerk software, wat het kost en software laten maken: kosten, tijd en aanpak. Wilt u eerst iets van ons zien, dan kunt u ook de gratis website-analyse gebruiken. Dat is geen beveiligingsscan.